Искусственный интеллект становится активным участником кибератак
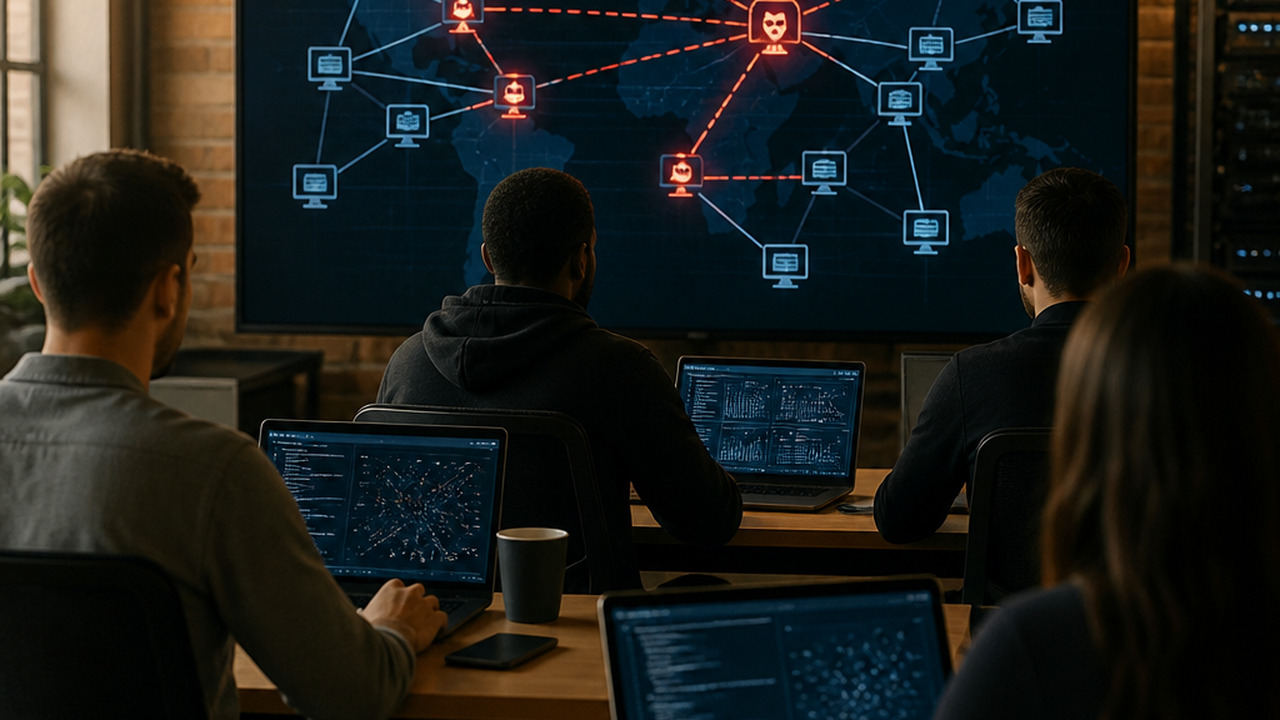
Искусственный интеллект (ИИ) постепенно трансформируется из вспомогательного инструмента в самостоятельного участника кибератак. В ходе экспериментов ИИ-агенты уже смогли без вмешательства человека получить контроль над тестовой компьютерной сетью. Директор по продуктам платформы Standoff 365 компании Positive Technologies Иван Булавин рассказал, как ИИ меняет методы хакеров и способен ли он конкурировать с профессиональными специалистами. Об этом сообщает Российская газета.
Развитие искусственного интеллекта изменяет подходы к атакам и защите. Атакующие автоматизируют поиск уязвимостей, в то время как защитники получают новые инструменты для расследования. Важно не просто внедрить ИИ в продукты, но и понять, как он меняет характер атак.
В июне на ПМЭФ был проведен эксперимент, в котором ИИ-агенты атаковали тестовую инфраструктуру, а автономная система защиты обнаруживала их действия и расследовала атаки. На начальном этапе атакующим требовалась помощь оператора, но позже система самостоятельно захватила контроль над доменом тестовой сети за четыре часа, выбрав неожиданный путь.
На протяжении десяти лет компания создает киберполигоны для соревнований и тренировок защитников. Теперь этот опыт используется для испытания ИИ в безопасной среде. В то время как рынок обсуждает возможности ИИ, Positive Technologies проверяет их на практике.
Изменения в киберучениях, когда атакуют ИИ-агенты, требуют новых подходов. Ранее техники хакеров воспроизводились для обучения защитников. Теперь ИИ добавляет неопределенности, позволяя агенту самостоятельно выбирать следующий шаг и использовать возможности, которые не были предусмотрены изначально.
На одних из киберучений команды SOC восемь часов расследовали атаки, основанные на действиях как реальных группировок, так и ИИ-агентов. Они пытались определить, кто атаковал: человек или машина. Однако важнее вовремя обнаружить угрозу и предотвратить ущерб бизнесу.
На онлайн-полигоне добавляются новые сценарии, помогающие защитникам анализировать результаты. ИИ-помощники для поиска информации в базе знаний уже существуют, и их возможности планируется расширять. Однако сложные расследования и принятие решений остаются за специалистами.
Эксперименты позволяют сравнивать ИИ с профессиональными хакерами, но с оговорками. На ПМЭФ четыре атакующих агента пытались похитить данные или изменить информацию в корпоративном приложении. На выполнение отдельных задач у них уходило от 40 минут до трех часов, тогда как профессиональный хакер решал аналогичные задачи в среднем за два часа.
Однако агентам помогал оператор, и некоторые сетевые переходы пришлось упростить. В более позднем эксперименте система достигла цели без вмешательства человека, но результаты нельзя напрямую сопоставлять. ИИ может самостоятельно строить цепочки действий, но это не означает, что он превосходит опытного специалиста.
Оценивать нужно не только результат, но и затраты времени, ресурсов, маршрут атаки и возможный ущерб другим системам. На ПМЭФ атаки сопоставлялись с техниками MITRE ATT&CK, и отдельно оценивалось, насколько точно система защиты восстановила шаги атакующих.
Компания готовит отдельный полигон для тестирования ИИ-агентов. Он позволит разворачивать тестовые корпоративные сети и наблюдать за действиями агентов. Агент может выполнить задание, но при этом нарушить работу других систем, что в реальной инфраструктуре опасно.
На Standoff 17 уже проверялись ИИ-агенты в соревнованиях, где участники должны были взламывать подготовленные веб-приложения. Для нового полигона подготовлено около 50 шаблонов веб-приложений, а небольшую лабораторию можно развернуть за минуты.
ИИ помогает команде создавать такие среды, автоматизируя часть ручной работы. Полигон используется преимущественно внутри Positive Technologies, но проходят и отдельные внешние испытания. В будущем планируется проверка и защитных агентов.
Генеративный ИИ ускоряет анализ кода и поиск уязвимостей, но также приводит к увеличению количества ложных сообщений об уязвимостях. На Standoff Bug Bounty уже столкнулись с таким потоком материалов, который называют "нейрослопом".
В середине 2026 года введены ограничения на количество отправляемых отчетов с учетом рейтинга исследователя. Используется ИИ-помощник для первичного разбора сообщений, но окончательное решение о наличии уязвимости принимает человек.
ИИ ускоряет работу, но без проверки его выводов качество может ухудшиться. Это касается как защиты, так и автономных атакующих агентов.
Пока это отдельные эксперименты, а не сложившаяся практика. Человек из системы не исчезнет, и чем самостоятельнее агент, тем важнее понимать его выбор и последствия действий. Задача компании - создать условия для проверки новых технологий и научиться с ними работать до их внедрения в инфраструктуру компаний.